












Oracle PeopleSoft serveru aizsardzībai ar noteikta adreses ceļa bloķēšanu vien nepietiek, secina Mandiant un Google Threat Intelligence Group (GTIG). Google 2026. gada 25. septembrī publicētajā ziņojumā pētnieki apraksta atjaunotu ShinyHunters uzbrukumu kampaņu: uzbrucēji izmanto ievainojamību CVE-2026-35273 serveros, kuros nav uzstādīts drošības labojums. Pēc pētnieku datiem, jaunajā uzbrukumu vilnī ļaunprātīgi vadības faili ievietoti desmitiem sistēmu visā pasaulē — augstākajā izglītībā, tehnoloģiju un IT pakalpojumu nozarēs, veselības aprūpē, lauksaimniecībā, transportā un valsts iestādēs.
Ievainojamība skar PeopleSoft programmatūras Environment Management Hub jeb EMHub komponentu. Kā norāda BleepingComputer, atsaucoties uz Oracle, kļūda ļauj attālināti izpildīt kodu bez autentifikācijas — tātad bez iepriekšējas pieteikšanās sistēmā. Google ShinyHunters grupu identificē arī ar apzīmējumu UNC6240. Pētnieki tās agrāko kampaņu novēroja no 2026. gada 27. maija līdz 9. jūnijam, kad uzbrukumi galvenokārt bija vērsti pret augstākās izglītības iestādēm.
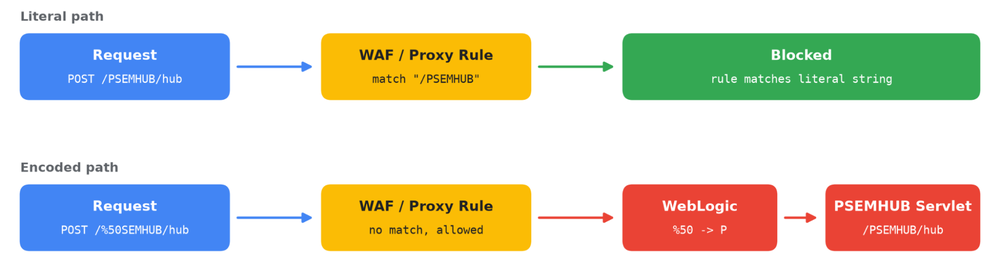
Jaunās kampaņas būtiskā atšķirība ir veids, kā pieprasījums sasniedz ievainojamo komponentu. Tīmekļa lietotņu ugunsmūris jeb WAF var pārbaudīt pieprasījuma adresi un bloķēt tajā norādīto ceļu. Taču šajā gadījumā uzbrucēji burta P vietā izmanto tā URL kodēto pierakstu %50. Tādējādi pieprasījumā parādās /%50SEMHUB/, nevis /PSEMHUB/. Google skaidro, ka daudzi ugunsmūri un reversie starpniekserveri salīdzina adreses tekstu pirms URL dekodēšanas, savukārt PeopleSoft lietojumserveris to dekodē un novirza uz ievainojamo komponentu. Līdz ar to noteikums, kas meklē tikai precīzu sākotnējo pierakstu, šo variantu var nepamanīt.
Pētnieki apraksta arī pazīmes, ko sistēmu uzturētāji var meklēt piekļuves žurnālos. Pirms ievainojamības izmantošanas mērķa serveri parasti saņēma piecus līdz 15 POST pieprasījumus uz /%50SEMHUB/hub ar serializētu Java objektu. Serveris bez labojuma atbildēja ar informāciju par savu operētājsistēmu, nerakstot failus un netraucējot pakalpojuma darbību. Google norāda, ka šādi pieprasījumi var būt redzami arī serveros, kuros uzbrucēji pārbaudījuši ievainojamību, bet turpmākas darbības vēl nav veikuši.
BleepingComputer, atsaucoties uz Google, ziņo, ka pēc pārbaudes uzbrucēji izpildīja komandas tieši atmiņā vai ievietoja JSP tīmekļa čaulas — failus, ar kuru palīdzību var dot komandas serverim. Fails x.jsp izmantots komandu izpildei, bet u.jsp un u2.jsp — lielāku failu augšupielādei. Kompromitētos Windows serveros ievietots arī Ple64.exe. Tas uzdodas par parakstītu Light Alloy multivides atskaņotāja instalētāju, taču uzstāda ļaunprogrammatūru, ko Google identificē kā SIDEEYE.
SIDEEYE funkcijas ietver piekļuves datu zagšanu, procesu un failu pārvaldību, interaktīvas attālinātas komandu sesijas un reversā starpniekservera darbību. Uzbrucēji izmantojuši arī atvērtā pirmkoda rīku Neo-reGeorg, ievietojot tunnel.jsp un tunnel.jspx failus. Tas ļauj SOCKS5 starpniekservera datplūsmu pārsūtīt pa HTTP un HTTPS savienojumiem. Šie konkrētie failu nosaukumi papildina pieprasījumu žurnālos meklējamās pazīmes.
Mandiant galvenais ieteikums ir uzstādīt Oracle drošības labojumu CVE-2026-35273 novēršanai: WAF noteikumi un adreses ceļu bloķēšana to neaizstāj. Atbilstoši Oracle drošības norādēm organizācijām ar vairāku serveru konfigurāciju iesaka atspējot EMHub pakalpojumu, bet viena servera konfigurācijā — pilnībā noņemt PSEMHUB lietotni. Piekļuves žurnālos jāmeklē gan /PSEMHUB/, gan URL kodēti varianti, īpašu uzmanību pievēršot POST pieprasījumiem uz /hub un pieprasījumiem JSP failiem no ārējām IP adresēm. PSEMHUB lietotnes mapē jāpārbauda faili, kas neietilpst piegādātajā programmatūrā.
Google iesaka arī nomainīt piekļuves datus, kurus var nolasīt PeopleSoft lietotnes pakalpojuma konts. Tas ietver datubāzes savienojuma datus failā psappsrv.cfg, Integration Broker piekļuves datus un mākoņpakalpojumu piekļuves datus, kas pieejami no tīmekļa slāņa. Vēl pētnieki aicina uzraudzīt PeopleSoft serveru izejošo datplūsmu uz ziņojumā norādītajām tīkla adresēm un pārbaudīt, vai sistēmās nav negaidītu MeshCentral aģentu.
Komentari
0